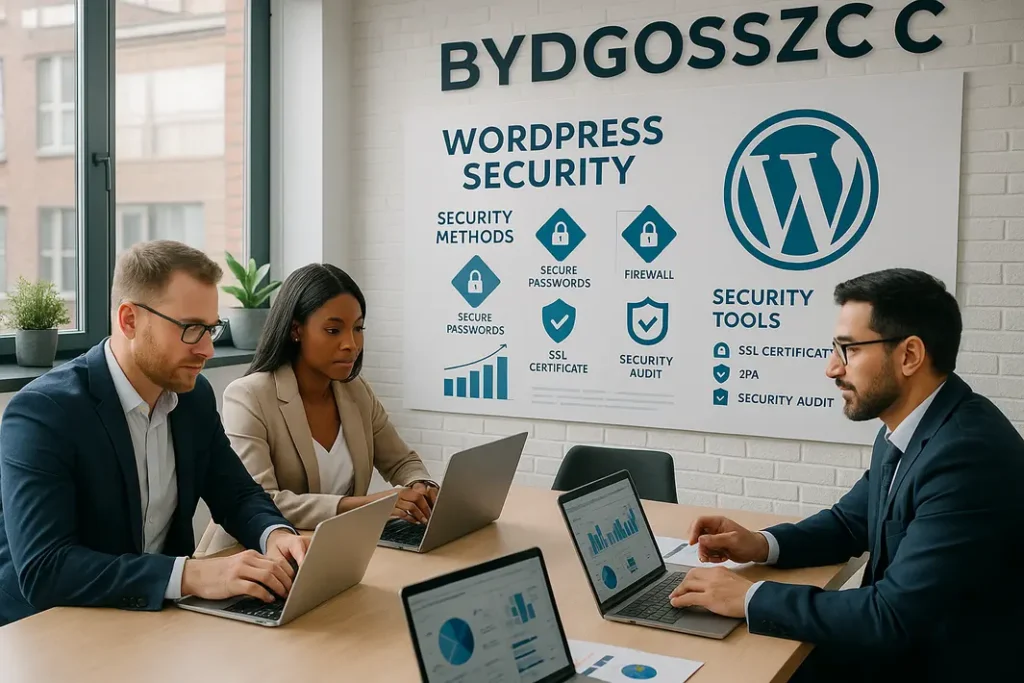
Si vous dirigez une entreprise à Bydgoszcz et que vous avez un site ou une boutique sur WordPress, la sécurité d’un site WordPress n’est pas un sujet réservé aux grands groupes. Les attaques sont en grande partie automatisées : des robots balaient tout internet à la recherche de failles connues, et peu leur importe que le site appartienne à un salon de Śródmieście ou à une grande société. Une petite entreprise est donc tout autant « dans le viseur » qu’une grande, et généralement moins bien protégée.
Ce guide montre ce que vous risquez et ce qu’il faut faire : des mises à jour et sauvegardes au durcissement de la configuration, jusqu’au plan en cas d’intrusion. Nous ne promettons pas « 100 % de sécurité », car elle n’existe pas ; l’objectif est une attaque difficile, détectée rapidement et sans conséquences graves. Si vous préférez commencer par un diagnostic, utilisez le test de sécurité WordPress gratuit.
Ce que vous risquez si le site de votre entreprise de Bydgoszcz est piraté
Une intrusion se limite rarement à remplacer la page d’accueil ; le plus souvent, l’attaquant utilise discrètement votre site à ses propres fins. Conséquences typiques :
- Spam SEO et redirections – des liens cachés ou des sous-pages qui font la promotion de services tiers, et les visiteurs venant de Google atterrissent sur des sites étrangers.
- Logiciels malveillants – les navigateurs ou Google peuvent avertir les visiteurs avant l’accès au site, ce qui vous coupe de vos clients.
- Fuite de données – demandes issues des formulaires, comptes clients, commandes de la boutique.
- Interruption – pour une boutique, chaque heure d’indisponibilité représente des commandes perdues.
Les vecteurs d’attaque les plus fréquents sur les sites WordPress
Extensions et thèmes obsolètes
C’est la cause la plus fréquente d’intrusion. Lorsqu’une vulnérabilité est découverte dans une extension, l’auteur publie un correctif, et l’information sur la faille devient publique. À partir de ce moment, les robots cherchent les sites qui n’ont pas encore installé la mise à jour. Une extension abandonnée par son auteur est particulièrement dangereuse.
Extensions « nulled » et piratées
Une version « gratuite » d’un thème ou d’une extension payante, provenant d’un site non officiel, contient très souvent une porte dérobée cachée. La règle est simple : nous ne téléchargeons les extensions et les thèmes que depuis le répertoire WordPress.org ou directement auprès de l’auteur, avec une licence valide.
Mots de passe faibles et absence de 2FA
Les mots de passe réutilisés, l’identifiant « admin » et les comptes d’anciens collaborateurs sont un chemin direct vers la prise de contrôle de l’interface d’administration. L’authentification à deux facteurs (2FA) la rend nettement plus difficile.
Force brute sur wp-login et XML-RPC
Des robots essaient en permanence de deviner les mots de passe sur la page de connexion et via le fichier xmlrpc.php, qui permet de tester de nombreux mots de passe en une seule requête. Si vous n’en avez pas besoin, désactivez-le ou limitez-le, et appliquez une limite de tentatives à la connexion.
Formulaires et envois de fichiers vulnérables
Tout endroit où l’utilisateur peut envoyer quelque chose (formulaire de contact, téléversement de fichiers, commentaires) doit valider les données et les types de fichiers. Un téléversement mal conçu est la voie classique pour déposer un script malveillant. Dans les extensions WordPress sur mesure, la validation des données est la base.
Mises à jour et politique d’extensions
La protection la plus efficace est ennuyeuse : des mises à jour régulières. Fixez un rythme, par exemple une revue hebdomadaire, et installez plus vite les correctifs de sécurité. Testez d’abord les changements importants en préproduction.
- Moins il y a d’extensions, plus la surface d’attaque est réduite. Supprimez tout ce que vous n’utilisez pas (ne vous contentez pas de le désactiver).
- Vérifiez la source – date de la dernière mise à jour, compatibilité avec la version actuelle de WordPress, nombre d’installations actives, traitement sérieux des demandes dans le support.
- Prévoyez le remplacement des extensions abandonnées – lorsqu’une extension n’est plus développée, remplacez-la.
Surveillez aussi la version de PHP : les anciennes ne reçoivent plus de correctifs. Quand vous faites le ménage dans les extensions, consultez le guide sur la vitesse des sites WordPress : moins d’ajouts, c’est un site plus rapide et plus sûr.
Le hardening, ou durcissement de la configuration de WordPress
Le hardening est un ensemble de réglages qui réduisent les chances de l’attaquant, même lorsqu’une faille apparaît quelque part.
Réglages dans WordPress
- Désactivez l’éditeur de fichiers dans l’interface – la constante
DISALLOW_FILE_EDITdanswp-config.phpempêche de modifier le code des thèmes et des extensions depuis l’interface d’administration. - Limitez le nombre d’administrateurs – la plupart des personnes ont besoin d’un rôle d’éditeur ou d’auteur. Le principe du moindre privilège évite bien des ennuis.
- Masquez la version de WordPress – il n’y a aucune raison d’informer les robots de la version utilisée.
Serveur et droits sur les fichiers
En règle générale, les répertoires doivent avoir les droits 755, les fichiers 644, et le fichier wp-config.php des droits encore plus restrictifs (par exemple 600 ou 640, selon la configuration du serveur). Il est utile de bloquer l’exécution de PHP dans le répertoire des téléversements et de désactiver l’affichage de la liste des répertoires. Les valeurs dépendent de l’hébergement.
En-têtes de sécurité, HTTPS et HSTS
Un certificat SSL et la redirection de tout le site vers HTTPS sont aujourd’hui le strict minimum. L’étape suivante est l’en-tête HSTS, qui ordonne au navigateur de toujours se connecter au site par une connexion chiffrée. Il est également utile de définir les en-têtes : X-Content-Type-Options, X-Frame-Options (ou une règle équivalente dans Content-Security-Policy) et Referrer-Policy. Vous trouverez des indications générales dans la documentation officielle de WordPress.
Sauvegardes : la règle 3-2-1 et le test de restauration
La sauvegarde est votre dernière ligne de défense. La règle 3-2-1 a fait ses preuves :
- 3 copies des données (la production plus deux sauvegardes),
- sur 2 supports différents ou dans deux services différents,
- avec 1 copie en dehors du serveur sur lequel fonctionne le site.
Une sauvegarde sur le même compte d’hébergement ne vous protégera pas d’une prise de contrôle du compte. Conservez plusieurs points dans le temps, car la dernière sauvegarde peut déjà être « infectée ».
L’étape la plus souvent négligée est le test de restauration. Une sauvegarde que vous n’avez jamais restaurée n’est qu’une hypothèse. Vérifiez une fois en préproduction qu’un site complet, avec base de données et fichiers, démarre à partir de la sauvegarde.
WAF, limitation de débit, surveillance et journaux
Le pare-feu applicatif (WAF) filtre le trafic avant qu’il n’atteigne WordPress : il bloque les schémas d’attaque connus et les robots malveillants. Il fonctionne en amont du serveur (par exemple dans un réseau CDN) ou sous forme d’extension. Il est complété par la limitation de débit (rate limiting), c’est-à-dire un plafond de requêtes et de tentatives de connexion depuis une même adresse sur une période donnée, qui affaiblit la force brute.
Une attaque que vous ignorez dure plus longtemps. Mettez en place :
- la surveillance de disponibilité – une notification lorsque le site cesse de répondre,
- la surveillance des modifications de fichiers – une alerte lorsqu’une modification inattendue apparaît dans les fichiers de WordPress,
- les journaux de connexion et d’actions des administrateurs – ils permettent de déterminer qui a effectué quelle opération et quand,
- Google Search Console – elle signale notamment les problèmes de sécurité détectés.
Hébergement et environnement de préproduction
L’hébergement influence la sécurité plus qu’on ne le croit. Soyez attentif à l’isolation des comptes, aux versions de PHP à jour, aux sauvegardes automatiques, à l’accès par SFTP/SSH plutôt que par FTP classique et à la 2FA dans l’interface. Ce qui compte, c’est la qualité du service et la réactivité du support technique.
Le second pilier est la préproduction (staging), c’est-à-dire une copie du site destinée aux tests. Les mises à jour, les nouvelles extensions et les modifications de code y sont vérifiées en premier.
Sécurité d’une boutique WooCommerce et des paiements
Une boutique ajoute de nouveaux vecteurs de risque : comptes clients, données de commandes et passerelles de paiement. Bonnes pratiques :
- Ne stockez pas les données de cartes. Les paiements doivent être gérés par une passerelle externe (par exemple Przelewy24, Stripe, BLIK). Dans nos projets WooCommerce, nous ne stockons pas les données de cartes sur le site du client.
- Vérifiez les extensions de paiement et d’expédition – mettez-les à jour avec une attention particulière, d’abord en préproduction.
- Protégez les comptes clients – limite de tentatives de connexion, mots de passe robustes, protection contre les robots à l’inscription et dans le panier.
Nous parlons plus longuement de la gestion d’une boutique dans l’article sur l’utilisation de WooCommerce dans les boutiques en ligne, et vous pouvez vérifier la santé de votre boutique avec le test de santé de la boutique gratuit.
RGPD (RODO) et violation de données
Si vous collectez des données personnelles sur le site (formulaires, commandes, réservations, newsletter), une intrusion peut constituer une violation de données personnelles. Le responsable du traitement doit en principe la notifier à l’autorité de contrôle (en Pologne, l’Urząd Ochrony Danych Osobowych, UODO) dans les meilleurs délais et, si possible, dans les 72 heures après en avoir pris connaissance, dès lors qu’il existe un risque pour les droits ou libertés des personnes concernées.
Il s’agit d’un aperçu général ; en cas d’incident, consultez un délégué à la protection des données ou un juriste. Vous trouverez des informations officielles sur le site de l’Urząd Ochrony Danych Osobowych (autorité polonaise de protection des données). Pour connaître l’état actuel de conformité de votre site (cookies, politique de confidentialité), utilisez le test RGPD et cookies.
Que faire après une intrusion : plan pas à pas
- Préservez les preuves. Faites une copie de l’état actuel (fichiers, base de données, journaux).
- Isolez le site. Activez le mode maintenance ou désactivez-le temporairement s’il diffuse des contenus malveillants.
- Changez tous les mots de passe : interface WordPress, hébergement, base de données, FTP/SFTP, messagerie, clés d’API ainsi que les clés (salts) dans
wp-config.php. - Trouvez l’entrée et les conséquences. Vérifiez les nouveaux utilisateurs, les fichiers modifiés, les extensions inconnues et les tâches cron. Supprimer simplement le symptôme ne suffit pas.
- Restaurez une sauvegarde saine ou reconstruisez le site en réinstallant le cœur, le thème et les extensions depuis les sources officielles.
- Corrigez la cause – mises à jour, suppression de l’extension vulnérable, renforcement des accès.
- Évaluez les conséquences pour les données personnelles et décidez d’une notification conformément au RGPD (voir plus haut).
- Signalez le problème dans Google Search Console si le site a été marqué comme dangereux, et surveillez-le pendant les semaines suivantes.
Risque, conséquence, prévention : tableau
| Risque | Conséquence | Comment prévenir |
|---|---|---|
| Extensions et thèmes obsolètes | Prise de contrôle du site via une faille connue | Mises à jour régulières, suppression des ajouts inutilisés, préproduction |
| Extensions nulled / piratées | Porte dérobée cachée, spam, vol de données | Uniquement des sources officielles et des licences valides |
| Mots de passe faibles, absence de 2FA | Prise de contrôle du compte administrateur | Gestionnaire de mots de passe, 2FA, droits minimaux |
| Force brute (wp-login, XML-RPC) | Charge du serveur, mot de passe deviné | Limite de tentatives, limitation de débit, désactivation de XML-RPC |
| Formulaires et téléversements vulnérables | Dépôt d’un script malveillant | Validation, limitation des types de fichiers, blocage de PHP dans les téléversements |
| Absence de sauvegardes | Perte du site ou des commandes | Règle 3-2-1 et test de restauration |
10 étapes pour commencer
- Mettez à jour WordPress, le thème et les extensions, et supprimez ce qui n’est pas utilisé.
- Supprimez les extensions provenant de sources non officielles.
- Activez la 2FA et des mots de passe longs et uniques pour tous les administrateurs.
- Limitez le nombre de comptes administrateurs et supprimez les comptes d’anciens collaborateurs.
- Activez HTTPS sur tout le site ainsi que HSTS.
- Ajoutez
DISALLOW_FILE_EDITet vérifiez les droits sur les fichiers. - Limitez les tentatives de connexion et bloquez ou limitez XML-RPC.
- Configurez des sauvegardes automatiques 3-2-1 et testez une fois la restauration.
- Activez la surveillance de disponibilité et des modifications de fichiers.
- Rédigez un plan de réaction simple : qui fait quoi et dans quel ordre après un incident.
Pour repérer les lacunes, lancez le test de sécurité WordPress gratuit. Une vue plus large (SEO, sécurité, RGPD, performances, accessibilité, préparation à l’IA) est fournie par l’Audit complet du site à 150 PLN, avec un résultat en quelques minutes et une liste d’actions priorisées.
Questions fréquentes
Mon petit site d’entreprise à Bydgoszcz peut-il vraiment être attaqué ?
Oui. La plupart des attaques sont automatisées et ne choisissent pas leurs cibles selon la taille de l’entreprise. Les robots cherchent des failles connues : tout site avec des ajouts obsolètes ou des mots de passe faibles est donc menacé.
Une seule extension de sécurité suffit-elle ?
Non. Une extension de sécurité aide (pare-feu, analyse, limites de connexion), mais elle ne remplace pas les mises à jour, les mots de passe robustes, les sauvegardes et une bonne configuration du serveur.
À quelle fréquence faire des sauvegardes ?
Cela dépend de la fréquence à laquelle le site change. Un site vitrine peut être sauvegardé, par exemple, une fois par jour, tandis qu’une boutique avec des commandes en continu exige des sauvegardes plus fréquentes de la base de données.
Dois-je signaler une intrusion à l’UODO (autorité polonaise de protection des données) ?
Cela dépend des circonstances. S’il y a eu une violation de données personnelles entraînant un risque pour les droits ou libertés des personnes, la notification doit en principe être envoyée dans les meilleurs délais, si possible dans les 72 heures. Il est judicieux d’en discuter avec un délégué à la protection des données ou un juriste.
Combien coûte la sécurisation d’un site WordPress ?
Le coût dépend de la taille du site, de l’hébergement et du périmètre des travaux ; nous n’indiquons donc pas de montant unique. Pour commencer, vous pouvez utiliser le test gratuit ou l’Audit complet du site à 150 PLN, et après un premier échange gratuit, nous préparons un devis forfaitaire.
Sécurisez votre site avec nous à Bydgoszcz
Vous n’êtes pas sûr du niveau de sécurité de votre site ou de votre boutique ? Prenez rendez-vous pour un échange gratuit (30 à 60 minutes). Après l’échange, nous préparons un devis forfaitaire, et le premier mois de support après la mise en place (mises à jour, surveillance) est inclus. Consultez les services et les réalisations, écrivez-nous via le formulaire de contact ou contactez-nous directement :
Kreatywna Agencja (Canpol Bis Sp. z o.o.)
ul. Gimnazjalna 2/M501, 85-007 Bydgoszcz
tél. +48 502 811 949
e-mail : biuro@kreatywnaagencja.com.pl
kreatywnaagencja.com.pl